3Dセキュア2.0(EMV3-Dセキュア)の導入必須化について
- 公開日:2025年03月06日
- 更新日:2025年03月06日
近年、オンラインショッピングの需要が高まる中、クレジットカード決済の不正利用も急増しています。この不正利用の急増を受けて、2025年3月末を目処に、ECサイトへの本人認証(EMV3-Dセキュア)の導入が必須化されることになりました。そこで、本人認証サービス(EMV3-Dセキュア)の導入必須化のポイントと注意点を解説いたします。
[参考リンク]
クレジットカード・セキュリティガイドライン(一般社団法人 日本クレジット協会 提供)
https://www.j-credit.or.jp/security/document/index.html
[関連リンク]
SP.LINKSの特長など資料で詳しくご紹介。
また、決済サービスの導入をご検討の方は下記リンクからサービス詳細をご確認ください。
ECサイトにおける不正利用の現状と政府の動き
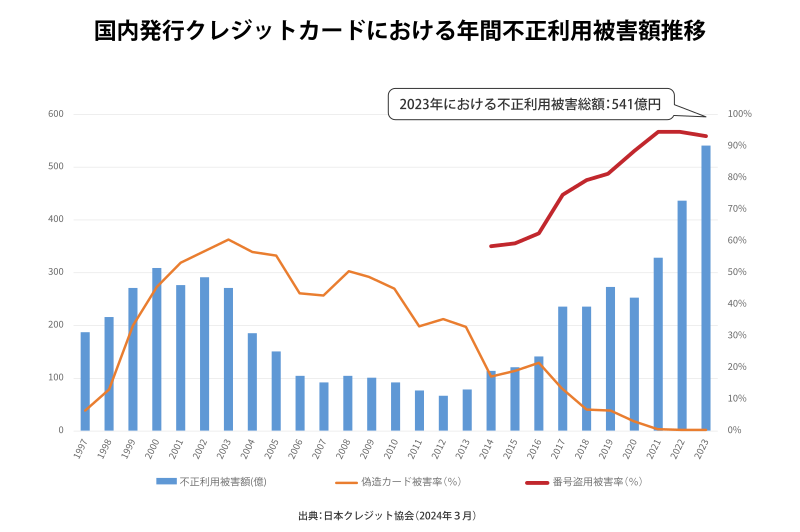
2024年3月、一般社団法人日本クレジット協会から、2023年のクレジットカードの不正利用被害の発生状況が公開されましたが、2023年1月~12月の不正利用被害額は、過去最高の541億円に及びます。
オンラインショッピングが当たり前になる中、不正者の増加や不正手口の巧妙化によってクレジットカード決済の不正利用は年々増加し続けています。
[関連リンク]
出典:一般社団法人日本クレジット協会(クレジットカード不正利用被害の状況)
https://www.cao.go.jp/consumer/iinkai/2024/440/doc/20240716_shiryou2-2.pdf
不正利用拡大の伴う経済産業省の動き
不正利用が増えている中、経済産業省は2025年3月末を目途に、ECサイトへの本人認証(EMV3-Dセキュア)の導入を必須化すると発表しました。
不正利用が増えている中、経済産業省は2025年3月末を目途に、ECサイトへの本人認証(EMV3-Dセキュア)の導入を必須化すると発表しました。
- カード情報の漏洩防止
- 不正利用防止
- 犯罪抑止・情報(情報周知)
上記を軸として、カード会社や決済代行会社、そしてECサイト事業者等、クレジットカード決済に関わる全プレイヤーに実効的な対応を求めるものです。
そのなかに、2025年3月末までにすべてのECサイト事業者に対してEMV3-Dセキュアの導入を義務づける内容が明記されました。
また、2023年3月には、割賦販売法に基づき法的拘束力があるセキュリティガイドラインにも必須化の方針が明記されました。
これにより、原則すべてのEC加盟店は、クレジットカードの本人認証の有効な手段として、EMV3-Dセキュア(3Dセキュア2.0)を2025年3月末までに導入することが求められます。
2023年3月に発行されたの「クレジットカード・セキュリティガイドライン」には、EC事業者・カード会社(イシュアー・アクワイアラー)および決済代行事業者に向けて、「本人認証導入の必須化およびそれに向けた対応」の旨が追加されました。
2023年3月のセキュリティガイドラインへ追加された内容
[ECサイト事業者]
原則、すべてのEC事業者に対し、EMV3-Dセキュアの導入を行う
[カード会社(イシュア)]
- リスクベース認証の精度向上を図る
- カード会員に対してEMV-3Dセキュアの登録を推進する
- カード会員が「固定パスワード」以外の認証方法へ登録/移行するよう啓発する
[カード会社(アクワイアラ)および決済代行事業者]
- EC加盟店がEMV3-Dセキュアの導入を計画的に進められるようサポートを行う。
- 原則、全てのEC加盟店にEMV3-Dセキュアの導入が求められる旨周知する。
EC事業者に求められるセキュリティ対策
すべてのEC事業者は、2025年3月までに、本人認証(EMV3-Dセキュア)を導入していない場合は、現状の不正利用対策に加えて本人認証(EMV3-Dセキュア)の導入を計画的に進める必要があります。
また、不正顕在化加盟店(※)は、「クレジットカード・セキュリティガイドライン」に記載されている上記4方策のうち、2方策以上の対応を早期に行う必要があるとされています。
(※)不正顕在化加盟店とは…
カード会社(アクワイアラ)各社が把握する不正利用金額が「3ヶ月連続50万円超」に到達しているECサイト事業者のこと
(※)善管注意義務とは…
「善良な管理者の注意義務」の略
決済サービスを導入してみませんか?
決済のプロフェッショナルがあなたのどんなお悩みも解決します。まずはお気軽にご相談ください。