クレジットカード情報の漏洩対策とは?非保持化とPCI DSS準拠の違い、EC事業者に求められる対応を解説
- 公開日:2026年10月30日
- 更新日:2026年10月30日
企業への不正アクセスや個人情報の漏洩が相次ぐ中、EC事業者様にとっても、顧客情報の安全管理は重要な経営課題となっています。
特にクレジットカード情報が漏洩した場合、不正利用につながるおそれがあるだけでなく、原因調査や顧客対応、決済の一時停止など、事業運営にも影響が及ぶ可能性があります。
クレジットカード情報の漏洩リスクを低減するには、自社の機器・ネットワークでカード情報を保存・処理・通過させない「非保持化」や、カード情報を取り扱う環境で国際的なセキュリティ基準を満たす「PCI DSS準拠」などの対応が重要です。
ただし、これらの対応だけですべてのリスクを防げるわけではなく、ECサイトの脆弱性対策や不正利用対策なども組み合わせる必要があります。
本記事では、EC事業者様に求められるクレジットカード情報のセキュリティ対策を整理したうえで、非保持化とPCI DSS準拠の違い、非保持化のメリットと注意点、非保持化に対応する決済方式について解説します。
SP.LINKSの特長など資料で詳しくご紹介。
また、決済サービスの導入をご検討の方は下記リンクからサービス詳細をご確認ください。
クレジットカード情報の漏洩がEC事業者に与える影響
クレジットカード情報が漏洩した場合、EC事業者には原因調査や顧客対応などの負担が発生するほか、決済の一時停止によって売上にも影響が及ぶ可能性があります。
ここでは、情報漏洩が事業運営に与える具体的な影響と、クレジットカードの不正利用被害の現状を解説します。
情報漏洩による決済停止・顧客対応・信用低下のリスク
情報漏洩による影響は、流出した情報そのものにとどまりません。ECサイトへの不正アクセスによって顧客情報が漏洩した場合、事業者には原因の調査や顧客への通知、再発防止策の実施など、さまざまな対応が求められます。
特にクレジットカード情報が漏洩した場合、不正利用の被害が発生する可能性もあるため、より慎重な対応が必要です。情報漏洩が発生した際に想定される主な影響は、以下のとおりです。
影響 | 具体的な内容 |
売上機会の損失 | 調査や安全確認のため、クレジットカード決済を一時停止する可能性 |
調査・対応負担の増加 | 原因調査、影響範囲の特定、再発防止策の実施 |
顧客対応の発生 | 対象顧客への通知、問い合わせ窓口の設置 |
信用の低下 | 顧客がサービスの安全性に不安を感じ、利用を控える可能性 |
金銭的負担の達成 | 情報漏洩に伴う専門調査費用や、事案によってはクレジットカード会社から請求される費用などが発生する可能性 |
このように、クレジットカード情報の漏洩はセキュリティ上の問題であると同時に、売上や顧客との信頼関係にも影響する経営リスクといえます。
クレジットカードの不正利用被害は依然として高水準
一般社団法人日本クレジット協会によると、2025年のクレジットカード不正利用被害額は510.5億円でした。このうち、クレジットカード番号の盗用による被害額は475.4億円で、全体の約93%を占めています。*1
項目 | 2025年の被害額 |
クレジットカード不正利用被害額 | 510.5億円 |
うち番号盗用による被害額 | 475.4億円 |
番号盗用が占める割合 | 約93% |
*1:一般社団法人日本クレジット協会「クレジットカード不正利用被害の集計結果について」(PDF)
不正利用被害額は前年から減少したものの、依然として年間500億円を超える被害が発生しています。クレジットカード番号の窃取には、フィッシング詐欺のほか、ECサイトへの不正アクセスや決済画面の改ざんなど、さまざまな手口があります。
EC事業者には、クレジットカード情報を適切に管理するだけでなく、そもそも自社で取り扱う範囲を減らすという考え方も重要です。
EC事業者に求められるクレジットカード情報のセキュリティ対策
EC事業者には、クレジットカード情報の漏洩を防ぐための対策と、不正な決済を防止するための対策の両方が求められます。クレジットカード情報を適切に管理するだけでは、盗用されたクレジットカード情報による不正利用などを防ぎきれないためです。
ここでは、割賦販売法やクレジットカード・セキュリティガイドラインを踏まえ、EC事業者に求められる主な対策を整理します。
割賦販売法とクレジットカード・セキュリティガイドライン
2018年6月に施行された改正割賦販売法では、クレジットカード番号等の適切な管理や、不正利用を防止するための対策が求められるようになりました。その実務上の指針となるのが「クレジットカード・セキュリティガイドライン」*2です。
クレジットカード情報の保護と不正利用防止の両方が必要
EC事業者に求められるセキュリティ対策は、大きく次の2つの観点から整理できます。
対策の観点 | 主な内容 |
クレジットカード情報の保護 | クレジットカード情報の非保持化(またはクレジットカード情報を取り扱う場合のPCI DSS準拠)、ECサイトの脆弱性対策 |
不正利用の防止 | EMV 3-Dセキュア、不正ログイン対策、不正検知サービスなど |
クレジットカード情報の保護は、クレジットカード情報の非保持化やPCI DSS準拠に加え、ECサイトの脆弱性対策などを通じて、クレジットカード情報が外部に漏洩するリスクを低減するための取り組みです。
一方、不正利用の防止は、盗用されたクレジットカード情報などを使った不正な決済を防ぐための対策です。
クレジットカード情報の保護と不正利用の防止は、それぞれ目的が異なります。例えば、自社のECサイトからクレジットカード情報が漏洩していなくても、他社で流出したクレジットカード情報を使った不正な決済が試みられる可能性があります。こうした不正取引は、チャージバックによる売上の取り消しや対応負担につながる場合もあります。
一方、ECサイトが改ざんされ、購入者が入力したクレジットカード情報を不正に取得されるケースもあります。
クレジットカード決済の安全性を高めるには、カード情報の非保持化による漏洩リスクの低減に加え、EMV 3-Dセキュアや不正検知サービスなどによる不正利用対策も重要です。
また、これらの対策を講じていても、ECサイト自体の安全性が確保されていなければ、情報漏洩などのリスクは残ります。そのため、ECサイトの脆弱性対策をはじめとする基本的なセキュリティ対策も欠かせません。
クレジットカードの不正利用対策では、決済時だけでなく、決済前から決済後までを通じた対策が重要になっています。従来の決済時を中心とした「点の対策」から、取引全体を通じた「線の対策」へと考え方が広がっているためです。
例えば、決済前の不正ログイン対策、決済時のEMV 3-Dセキュアによる本人認証、決済後の不正取引の確認など、各段階に応じた対策を組み合わせることが重要です。
なお、具体的に求められる対応は、加盟店の取引形態やシステム構成、適用されるガイドラインによって異なります。
クレジットカード情報の非保持化とPCI DSS準拠の違い
「クレジットカード・セキュリティガイドライン」では、EC加盟店のクレジットカード情報保護対策として、クレジットカード情報の非保持化、またはクレジットカード情報を保持する場合のPCI DSS準拠が示されています。
非保持化は、加盟店の機器・ネットワークでクレジットカード情報を保存・処理・通過させない方法です。一方、PCI DSS準拠は、クレジットカード情報を取り扱う環境について、定められたセキュリティ要件を満たすための取り組みです。
また、EC事業者には、クレジットカード情報の保持・非保持にかかわらず、ECサイト等の脆弱性対策も求められています。
クレジットカード情報の非保持化とは
クレジットカード情報の非保持化とは、加盟店が自社の機器やネットワークにおいて、クレジットカード情報を「保存・処理・通過」させないことです。
非保持化の要件 | 対応内容 | 見直しが必要なケースの例 |
保存しない | 自社システムにクレジットカード情報を蓄積しない | クレジットカード番号を自社サーバに登録している |
処理しない | 自社の機器でクレジットカード情報を処理しない | 電話で聞いたクレジットカード番号を自社の端末に入力している |
通過させない | 自社サーバやネットワークをクレジットカード情報が通らない | 自社サーバを経由してクレジットカード情報を決済代行会社へ送信している |
ここで注意したいのは、クレジットカード番号をデータベースに保存していないだけでは、非保持化とは限らないことです。
例えば、クレジットカード情報を保存していなくても、決済時に自社サーバをクレジットカード情報が通過する仕組みであれば、非保持化の要件を満たさない場合があります。
非保持化を実現するには、クレジットカード情報の保存先だけでなく、入力から決済処理までの情報の流れを確認する必要があります。
PCI DSS準拠とは
PCI DSS(Payment Card Industry Data Security Standard)は、クレジットカード情報を安全に取り扱うための国際的なセキュリティ基準です。
クレジットカード情報を取り扱うシステムや業務に対して、情報を保護するための技術面・運用面のセキュリティ要件を定めています。
例えば、クレジットカード情報へのアクセス制限、システムの脆弱性への対応、アクセス状況の監視などが、セキュリティ管理の観点として挙げられます。
非保持化は、加盟店が自社でクレジットカード情報を取り扱わない仕組みを整える方法です。一方、PCI DSS準拠は、カード情報を安全に取り扱うためのセキュリティ基準を満たす取り組みです。
非保持化によってカード情報を取り扱う範囲を減らすことで、加盟店がPCI DSSに基づいて管理する対象や、対応すべき要件を縮小できる場合があります。
ただし、非保持化によってPCI DSSに関する対応がすべて不要になるとは限りません。必要な対応は、決済方式やシステム構成によって異なります。
非保持化とPCI DSS準拠の比較・検討時のポイント
比較項目 | 非保持化 | PCI DSS準拠 |
基本的な考え方 | クレジットカード情報を自社で取り扱わない | クレジットカード情報を取り扱う環境を安全に管理する |
主な対応 | 決済方式やシステム構成の見直し | セキュリティ要件に沿ったシステム・運用体制の整備 |
クレジットカード情報の取り扱い | 自社での保存・処理・通過をなくす | 必要な管理措置の下で取り扱う |
検討時のポイント | クレジットカード情報の流れや既存業務の確認 | 対象範囲、必要な対策、継続的な運用負担の確認 |
非保持化とPCI DSS準拠は、必ずしも完全な二者択一ではありません。非保持化によってクレジットカード情報を取り扱う範囲を減らすことで、加盟店が対応すべきセキュリティ管理の負担を軽減できる場合があります。
どちらの方法が適しているかは、加盟店のシステム構成やクレジットカード情報の取り扱い方によって異なります。また、非保持化を実現しても、ECサイトのセキュリティ対策や不正利用対策がすべて不要になるわけではありません。
クレジットカード情報の非保持化によるメリットと注意点
クレジットカード情報の非保持化は、加盟店が取り扱うクレジットカード情報を減らし、情報漏洩による被害を限定するうえで有効な対策です。一方、ECサイトの改ざんなど、非保持化だけでは防げないリスクも残ります。
ここでは、非保持化によって期待できる効果と、導入後も必要となるセキュリティ対策について解説します。
クレジットカード情報の漏洩による被害を限定できる
非保持化の大きなメリットは、加盟店が保有するクレジットカード情報そのものを減らせることです。
例えば、顧客の氏名やメールアドレス、購入履歴などを管理するECサイトが不正アクセスを受けた場合を考えてみましょう。クレジットカード番号も同じシステムに保存していれば、それらの情報とともにクレジットカード番号が流出するおそれがあります。
一方、クレジットカード情報を決済代行会社側で管理し、加盟店のシステムに保存しない構成であれば、加盟店のシステムが不正アクセスを受けた場合でも、保管データからクレジットカード番号が流出するリスクを抑えられます。つまり、非保持化は不正アクセスそのものを防ぐ対策ではありませんが、万が一の際にクレジットカード情報への被害が及ぶ範囲を限定するうえで有効です。
クレジットカード情報の管理負担を軽減できる
クレジットカード情報を自社で取り扱う場合、PCI DSSの要件に沿ったシステムの安全管理や、継続的なセキュリティ対策が必要になります。
非保持化によってクレジットカード情報を取り扱う範囲を減らすことで、PCI DSSへの対応範囲や管理対象を縮小し、運用負担を軽減できる場合があります。
ただし、決済方式の変更に伴うシステム改修や、ECサイトの脆弱性対策などは引き続き必要です。導入時の負担と導入後の管理負担をあわせて検討することが重要です。
非保持化後もECサイトの改ざん対策や不正利用対策が必要
非保持化はクレジットカード情報の漏洩リスクを低減する有効な方法ですが、すべてのセキュリティリスクを防げるわけではありません。例えば、次のようなリスクは残ります。
リスク | 想定される問題 |
ECサイトの改ざん | 偽のクレジットカード情報入力画面を設置され、決済代行会社へ送信する前に情報を盗まれる |
クレジットマスター攻撃 | 大量のクレジットカード番号を試すために加盟店の決済機能が悪用される |
不正ログイン | 顧客アカウントが第三者に不正利用される |
その他の個人情報漏洩 | 氏名・住所・メールアドレスなどが流出する |
特にECサイトの改ざんは、クレジットカード情報を自社で保存していない事業者にとっても注意が必要です。例えば、加盟店のECサイトが改ざんされ、正規の決済画面に遷移する前に偽のカード情報入力画面が表示されることで、購入者が入力したカード情報を第三者に盗み取られる可能性があります。
したがって、「クレジットカード情報を保持していない=クレジットカード情報の漏洩が起こらない」とは言い切れません。
このように、非保持化はクレジットカード情報の漏洩リスクを低減する有効な方法ですが、すべてのリスクを防げるわけではありません。クレジットカード情報を自社で取り扱う範囲を減らすとともに、ECサイトの脆弱性対策や不正利用対策を組み合わせることが重要です。
SP.LINKSの特長など資料で詳しくご紹介。
また、決済サービスの導入をご検討の方はお気軽にご相談ください。
クレジットカード情報の非保持化を実現する決済方式
クレジットカード情報を自社サーバに通過させない方法として、トークン決済やリンク型決済があります。
どちらもクレジットカード情報の非通過化に対応していますが、決済画面の表示方法や加盟店側で必要な開発内容が異なります。
それぞれの仕組みと特徴を比較し、自社に適した決済方式を選ぶためのポイントを紹介します。
トークン決済とは
トークン決済とは、購入者が入力したクレジットカード情報を、決済代行会社が発行する別の文字列(トークン)に置き換えて決済する仕組みです。
以下の図は、クレジットカード情報をトークンに置き換えて決済するまでの流れを示しています。
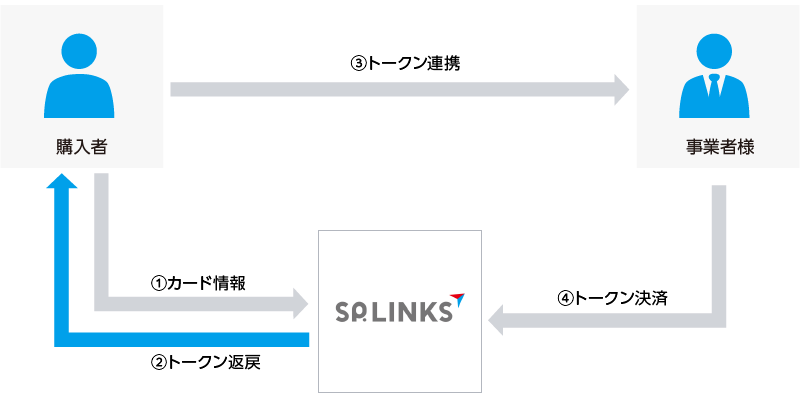
購入者が入力したクレジットカード情報は、ブラウザから決済代行会社へ直接送信され、トークンに置き換えられます。加盟店のサーバにはクレジットカード番号そのものを通過させず、トークンを使って決済処理を進められます。
また、加盟店のWebサイト内にクレジットカード情報入力画面を表示できるため、購入者を外部の決済画面へ遷移させずに決済を完了させることも可能です。
関連リンク:トークン決済
リンク型決済とは
リンク型決済とは、決済代行会社が提供する画面で購入者にクレジットカード情報を入力してもらう方式です。
以下の図は、購入者が決済代行会社の画面へ移動し、決済を完了するまでの流れを示しています。
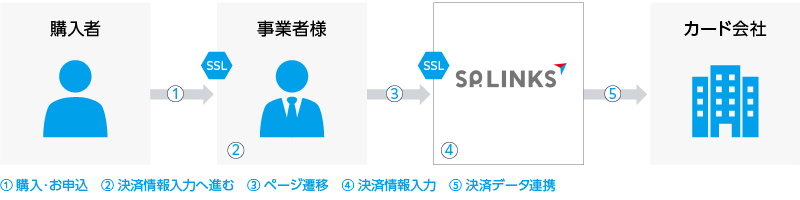
購入者は加盟店のECサイトから決済代行会社の画面へ移動し、クレジットカード情報を入力します。クレジットカード情報は決済代行会社側で受け取るため、加盟店のサーバを通過しない構成を実現できます。
また、クレジットカード情報入力画面を加盟店側で開発する必要がないため、決済画面の開発負担を抑えられる点も特徴です。
関連リンク:リンク型決済
トークン決済とリンク型決済の違い・選び方
比較項目 | トークン決済 | リンク型決済 |
クレジットカード情報の流れ | ブラウザから決済代行会社へ送信し、トークン化 | 決済代行会社の画面で入力 |
決済画面 | 加盟店サイト内で表示可能 | 決済代行会社の画面へ遷移 |
画面の自由度 | 比較的高い | 決済代行会社の仕様に依存 |
開発・実装 | JavaScript等の実装が必要 | クレジットカード情報入力画面の開発負担を抑えられる |
非通過化 | 対応可能 | 対応可能 |
どちらが適しているかは、加盟店のシステム構成や決済画面に求める使い勝手によって異なります。
例えば、既存の購入画面を大きく変えずに決済を完了させたい場合はトークン決済、クレジットカード情報入力画面の開発負担を抑えたい場合はリンク型決済が選択肢になります。
ただし、非通過型決済を導入していても、別の業務やシステムでクレジットカード情報を保存・処理している場合は、加盟店全体として非保持化が成立しているか確認する必要があります。
クレジットカード情報の非保持化はSP.LINKSにご相談ください
クレジットカード情報の非保持化を検討する際には、情報漏洩リスクの低減だけでなく、既存システムとの接続方法や、決済画面の使い勝手も考慮する必要があります。
SP.LINKSでは、加盟店様の決済環境に応じて、トークン決済やリンク型決済などの非通過型決済サービスをご提供しています。
自社サイト内で決済を完了させたい場合や、クレジットカード情報入力画面の開発負担を抑えたい場合など、目的に応じて決済方式をご検討いただけます。
また、SP.LINKSはクレジットカード情報保護の国際的なセキュリティ基準であるPCI DSSに準拠し、ISMS認証やプライバシーマークを取得しています。
ただし、当社のサービスを利用することで、EC事業者様側のセキュリティ対策がすべて不要になるわけではありません。ECサイトの改ざん対策や不正利用対策など、EC事業者様ご自身で取り組むべき対策もあります。
クレジットカード情報の非保持化を検討する際には、現在のシステム構成や運用方法を確認し、適切な決済方式を選択することが重要です。
関連リンク:セキュリティへの取り組み
まとめ
クレジットカード情報の漏洩は、不正利用の被害だけでなく、顧客からの信用低下や売上機会の損失など、EC事業者の経営にも影響を及ぼす可能性があります。
こうしたリスクを低減するには、クレジットカード情報の非保持化やPCI DSS準拠など、自社のシステム構成に応じた適切な対応が重要です。非保持化はクレジットカード情報を取り扱う範囲を減らす有効な方法ですが、ECサイトの改ざんや不正利用など、別途対策が必要なリスクも残ります。
そのため、クレジットカード情報の保護と不正利用対策を組み合わせ、自社の決済環境に適した方法を選ぶことが大切です。
SP.LINKSでは、トークン決済やリンク型決済など、クレジットカード情報の非保持化に対応する決済サービスをご提供しています。決済方式の選択や決済環境の見直しをご検討の際は、お気軽にご相談ください。
決済サービスを導入してみませんか?
決済のプロフェッショナルがあなたのどんなお悩みも解決します。まずはお気軽にご相談ください。